Golpes digitais costumam explorar pressa, medo e distração. A resposta correta depende do que realmente aconteceu: receber uma mensagem não é o mesmo que digitar uma senha, instalar um programa ou autorizar uma transferência. Primeiro identifique a exposição; depois contenha o risco sem apagar evidências.
Os quatro formatos que mais aparecem
Phishing por e-mail, SMS ou aplicativo de mensagem
Mensagem que imita banco, operadora, loja ou órgão público, com aviso de dívida, entrega pendente, benefício disponível ou bloqueio de conta. O objetivo pode ser levar a um formulário de login parecido com o real. Não use o link recebido para informar senha, código de verificação ou dados de cartão: abra o aplicativo ou o endereço oficial por conta própria.
Falso suporte técnico
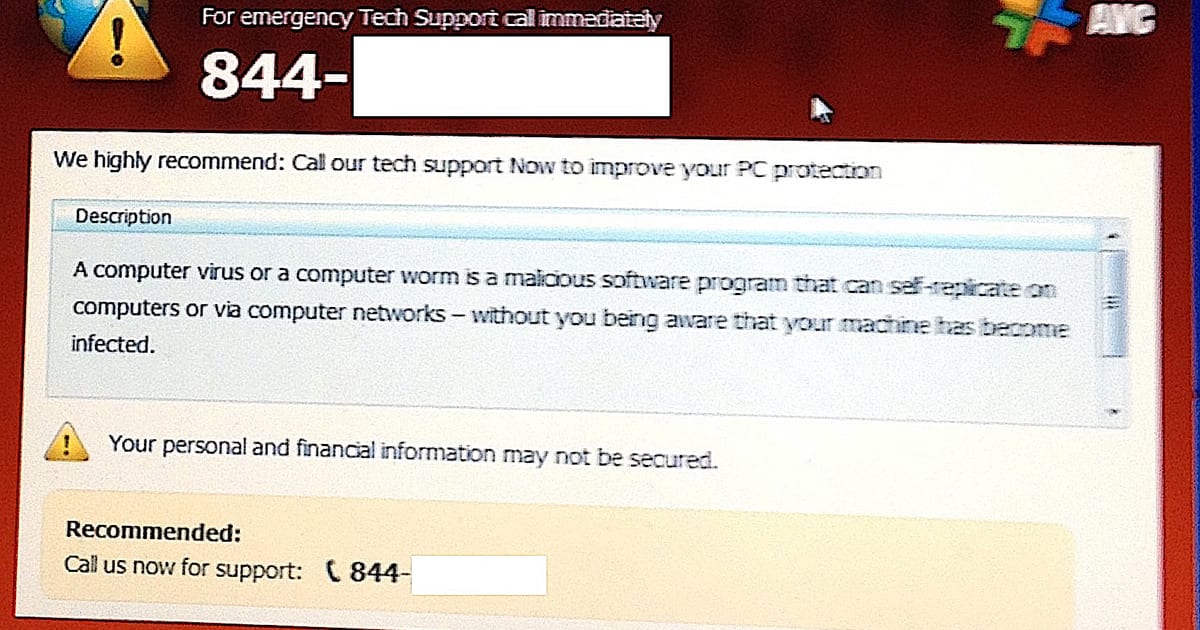
Pop-up ou ligação não solicitada afirma que o computador está infectado e oferece ajuda imediata, geralmente pedindo a instalação de um programa de acesso remoto. Esse pedido permite que outra pessoa veja a tela e opere a sessão. Encerre o contato e procure o suporte pelo canal publicado no produto ou no site oficial.
Site clonado em anúncio de busca
O endereço pode aparecer como anúncio, com visual parecido com o original e domínio levemente diferente. Posição no resultado não comprova identidade. Para serviços sensíveis, abra o aplicativo oficial, use um favorito conferido anteriormente ou digite o endereço conhecido.
Extensão e programa "gratuito"
Conversor de arquivos, acelerador de downloads, tradutor ou cupom automático pode pedir permissões muito maiores do que sua função exige. Uma extensão autorizada a ler e alterar dados em todos os sites tem acesso amplo ao conteúdo das páginas; confira desenvolvedor, permissões e necessidade antes de instalar.
Primeiro descubra o que foi exposto
Uma mensagem suspeita é um alerta, não prova de invasão. Use o evento mais grave que realmente ocorreu para escolher a resposta:
| O que aconteceu | Risco principal | Próxima ação |
|---|---|---|
| Só recebeu ou abriu a mensagem | Engano ainda não consumado | Não responda nem use os contatos da mensagem; registre o remetente e reporte como fraude |
| Clicou, mas não baixou nem informou dados | Redirecionamento, download ou permissão inesperada | Feche a página e confira downloads, extensões e permissões concedidas; mantenha navegador e sistema atualizados |
| Digitou senha ou código | Tomada da conta | Em outro dispositivo confiável, troque a senha, encerre sessões e revise recuperação e autenticação |
| Instalou programa ou concedeu acesso remoto | Alteração do computador e observação da sessão | Desconecte a rede, pare de usar contas sensíveis nessa máquina e faça uma avaliação do que foi instalado ou alterado |
| Pagou ou enviou dados bancários/documentos | Fraude financeira ou de identidade | Contate imediatamente a instituição pelo canal oficial e preserve mensagens, recibos, horários e destinatários |
O que verificar antes de clicar
- Leia o domínio de trás para frente. O que vale é o que está imediatamente antes da primeira barra. Em
banco.com.br.seguro-acesso.net, o site éseguro-acesso.net. - Passe o cursor sobre o link antes de clicar. No computador, o endereço real aparece no canto da tela; no celular, um toque longo mostra o destino.
- Ignore o cadeado como prova de idoneidade. Ele indica conexão criptografada, não que o site seja legítimo. Páginas de golpe também têm cadeado.
- Estranhe a urgência. Prazo de poucos minutos, ameaça de bloqueio e pedido de sigilo são sinais de engenharia social, não de processo real.
- Confirme por outro canal. Feche a mensagem e procure o telefone no cartão, no aplicativo ou no site digitado por você. Não use o número exibido no alerta.
As proteções que mais reduzem o estrago
Senha única por serviço
Senha repetida amplia o dano: a credencial capturada em um serviço pode ser testada em outros. Um gerenciador ajuda a criar uma senha diferente para cada conta; a senha mestra também precisa ser longa, exclusiva e protegida.
Verificação em duas etapas onde ela importa
Comece pelo e-mail principal, porque ele costuma recuperar outras contas. Ative o método mais forte oferecido pelo serviço e guarde os meios de recuperação. Não compartilhe códigos nem aprove solicitações inesperadas: o segundo fator também pode ser capturado por uma página falsa ou por pressão durante uma ligação.
Conta de uso diário sem privilégio de administrador
Separar a conta administrativa da conta usada no dia a dia adiciona uma confirmação para alterações que exigem privilégio. Isso reduz a superfície de dano, mas não impede que o próprio usuário autorize uma instalação maliciosa.
Sistema, navegador e roteador atualizados
Atualizações corrigem falhas conhecidas e reduzem o risco de uma página explorar software desatualizado. Inclua navegador, sistema e roteador; troque a senha administrativa padrão do equipamento. O procedimento está em como configurar um roteador do zero.
Backup em cópia separada
Uma cópia separada e testada limita a perda quando arquivos são apagados ou criptografados. Um disco sempre conectado pode ser alcançado pelo mesmo incidente; mantenha pelo menos uma cópia isolada e confirme periodicamente que ela pode ser restaurada.
Se houve exposição: as primeiras horas
- Preserve os dados do incidente. Antes de apagar a conversa, guarde capturas, endereço do site, remetente, horário, comprovante e nome do programa instalado. Não inclua senhas nem publique documentos pessoais.
- Desconecte da rede se houve acesso remoto, instalação desconhecida ou atividade ainda em andamento. Só clicar em uma página, sem baixar ou autorizar nada, não exige desligar toda a rede.
- Troque as senhas de outro dispositivo confiável, começando pelo e-mail e depois pelos serviços financeiros. Trocar senha na máquina possivelmente comprometida apenas entrega a nova.
- Encerre as sessões ativas nas contas afetadas, revise dispositivos e métodos de recuperação e troque a mesma senha onde ela tiver sido reutilizada.
- Comunique o banco imediatamente pelo aplicativo, número do cartão ou outro canal oficial se houve pagamento, entrega de dados financeiros ou acesso ao internet banking.
- Revise o e-mail afetado. Confira encaminhamento, filtros, aplicativos conectados, dispositivos e alterações nos dados de recuperação.
- Verifique o computador antes de voltar a usá-lo para assuntos sensíveis. Programa de acesso remoto instalado por terceiros precisa ser localizado e removido.
Quando interromper o procedimento por conta própria
Pare se a outra pessoa ainda controla a tela, se surgiram transações desconhecidas, se a conta é corporativa, se arquivos foram criptografados ou se você não consegue determinar o que foi instalado. Não continue entrando em banco ou e-mail pelo computador suspeito. Preserve as evidências, use um dispositivo confiável para os contatos urgentes e envolva a instituição financeira ou o responsável de TI conforme o caso.
O que não ajuda
- Instalar vários antivírus ao mesmo tempo depois do susto — eles conflitam e não desfazem o acesso já concedido.
- Confiar em "limpeza" oferecida pelo mesmo pop-up que gerou o problema.
- Formatar imediatamente sem preservar arquivos e sem entender o que aconteceu; parte da evidência se perde.
- Trocar apenas a senha do serviço afetado e manter a mesma combinação nos demais.
Fontes e referências técnicas
- Cartilha de Segurança para Internet — GolpesCERT.br / NIC.br
- Protect yourself from phishingMicrosoft Support
- Protect yourself from tech support scamsMicrosoft Support
Quando pedir ajuda técnica
Acesso remoto concedido a desconhecido, arquivos que passaram a abrir com extensão estranha, navegador redirecionando sozinho e programas que reaparecem depois de removidos são cenários em que a limpeza superficial não resolve. Nesses casos, a remoção de vírus e malware parte de uma varredura do que foi alterado no sistema; se houver arquivos criptografados ou apagados, vale verificar antes o que ainda pode ser preservado em recuperação de dados. Para escolher a proteção que fica no computador depois da limpeza, veja como escolher um antivírus.
Limites e fontes: segurança, vírus e backup
Prevenção e resposta a incidente são etapas distintas. Backup testado é o que separa um transtorno de uma perda definitiva — e existe referência pública, tanto brasileira quanto internacional, para orientar a política mínima.
Até onde ir sozinho
- — Manter pelo menos uma cópia fora do equipamento e verificar periodicamente se ela restaura de verdade.
- — Revisar contas com acesso ao computador e ativar verificação em duas etapas nos serviços críticos.
- — Registrar o que mudou pouco antes do problema: instalação, anexo aberto, dispositivo conectado.
Quando parar
- — Se houver suspeita de ransomware, pare de usar o equipamento e não pague resgate: desconecte da rede e preserve as evidências.
- — Não recomendamos desativar antivírus ou controle de conta de usuário de forma permanente para rodar um programa.
- — Não prossiga com formatação enquanto não houver backup verificado — é o cenário mais comum de perda irreversível.
Fontes primárias consultadas
- CISA — StopRansomware — Orientação oficial de prevenção e resposta a ransomware.
- CISA — Secure Our World — Práticas básicas de proteção de contas e dispositivos.
- Cartilha de Segurança para Internet (CERT.br) — Referência brasileira sobre golpes, senhas e proteção de rede.
- NIST SP 800-34 Rev. 1 — Contingency Planning Guide — Base para política de backup, cópia externa e teste de restauração.
Referências oficiais consultadas e conferidas em 2026-09-02. O texto acima é autoral; nenhuma fonte foi copiada.
Continue pelo caminho certo
- backup antes da manutenção — o que copiar e em que ordem
- nuvem ou HD externo — escolha de mídia
- verificador de backup — teste de restauração
- entidade backup — mapa do tema
- remoção de vírus — quando o sistema já está comprometido